Il fatto
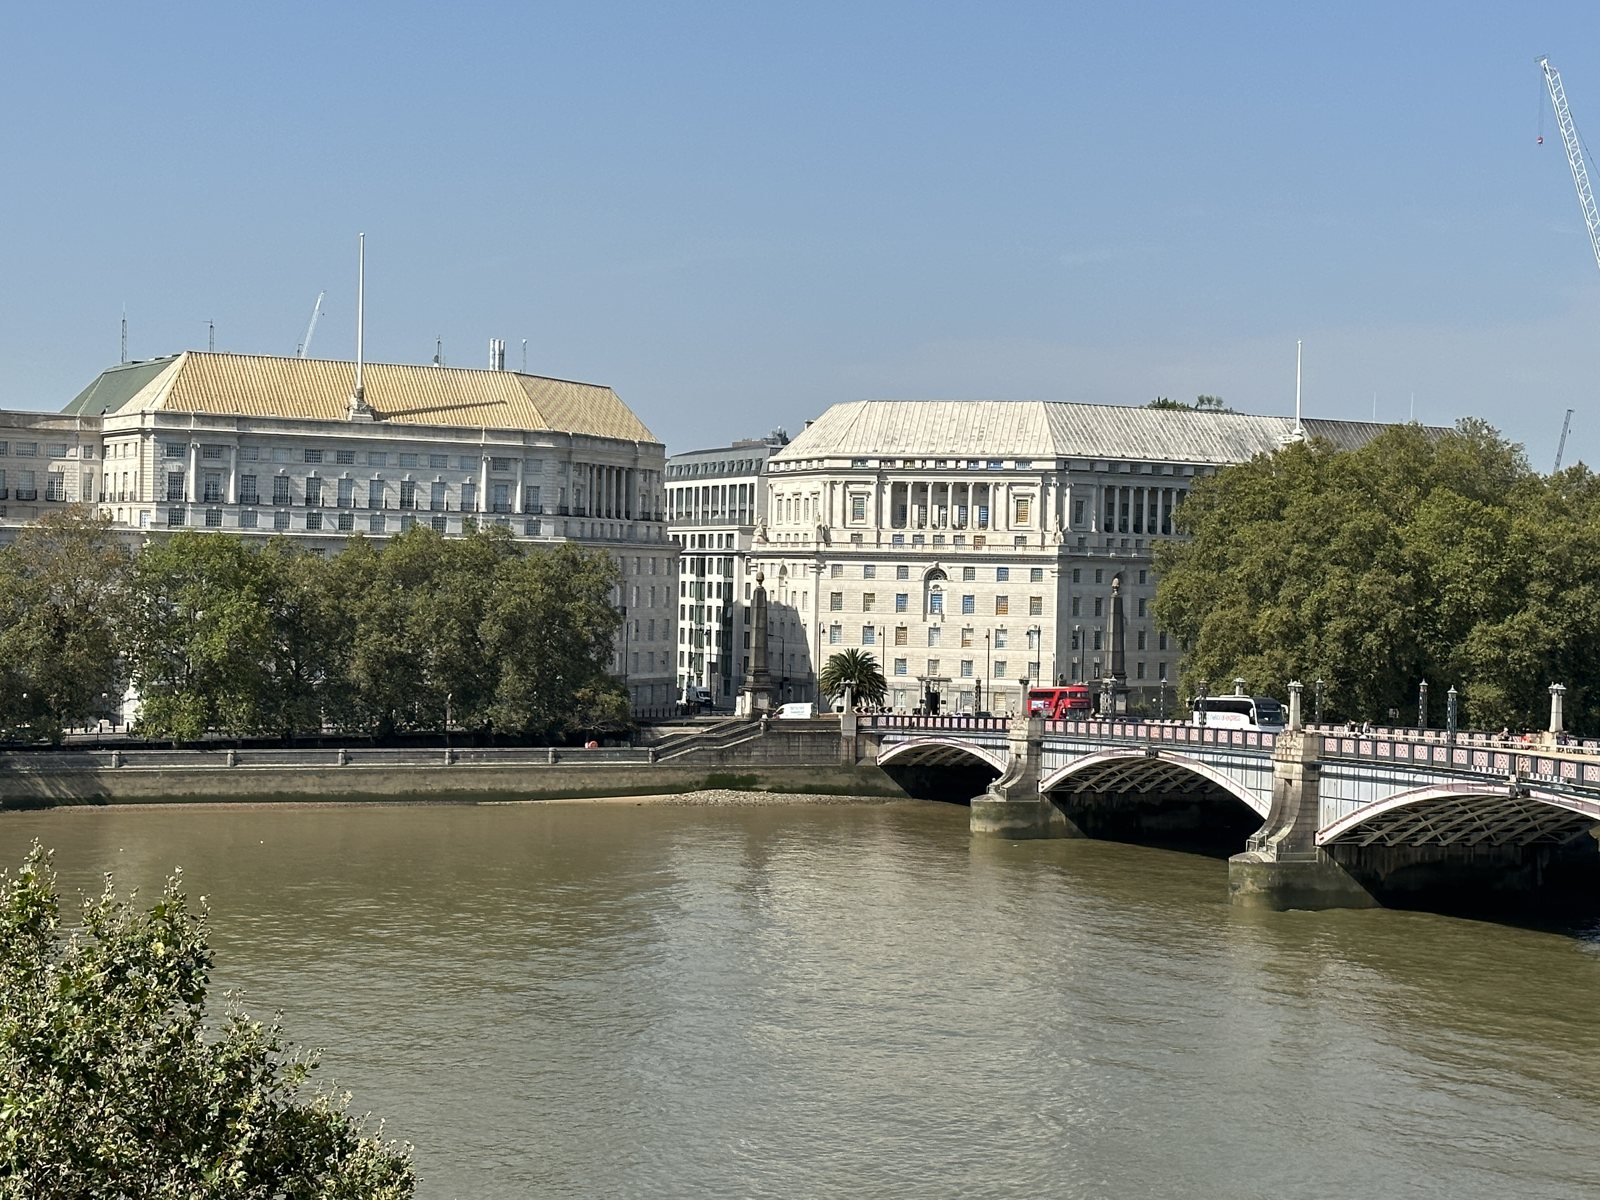
Nel suo aggiornamento annuale del 13 ottobre 2026, il direttore del MI5 Ken McCallum ha annunciato l’avvio, nel corso dell’anno, dell’AI Threat Assessment Centre, AITAC. La struttura opera all’interno del servizio britannico e riunisce competenze di organismi quali AISI, National Crime Agency e National Cyber Security Centre. Il suo compito è produrre valutazioni per il governo, combinando informazioni provenienti da fonti diverse.
Una minaccia che cambia scala
McCallum riferisce che il carico di casi legati alle minacce statali è quadruplicato in un decennio. Questo dato descrive l’attività del servizio: non misura automaticamente un aumento identico degli attacchi riusciti. L’IA entra in tale quadro perché può accelerare ricognizione, preparazione degli attacchi e produzione di propaganda personalizzata. Anche chi difende reti e infrastrutture può utilizzarla, con una competizione che riguarda velocità e capacità di adattamento.
Capacità reali e rischi prospettici
Il monito sulle armi biologiche riguarda un possibile impiego futuro della tecnologia, non la prova che tale impiego si sia già realizzato. L’AITAC nasce anche per separare queste prospettive dalle capacità già osservate. La distinzione ha una conseguenza concreta: investimenti, priorità investigative e decisioni politiche richiedono valutazioni diverse a seconda che il rischio sia attuale, sperimentale o ancora ipotetico.
Perché conta per l’Italia
La lettura editoriale è che il problema attraversa i confini nazionali: filiere industriali, fornitori digitali e infrastrutture energetiche collegano imprese e amministrazioni di più Paesi. Per l’Italia, il dossier riguarda quindi la capacità di integrare sicurezza fisica, protezione dei dati e analisi delle minacce. L’annuncio britannico non impone una misura italiana, ma offre un modello istituzionale da confrontare con le esigenze dei partner europei.
Che cosa osservare
L’efficacia del centro dipenderà dalla qualità delle valutazioni e dalla loro traduzione in decisioni utili. Il punto non è considerare ogni incidente un effetto dell’IA: occorre capire quando la tecnologia cambia davvero costi, tempi e possibilità degli aggressori. La diffusione di strumenti più potenti rende questa distinzione più necessaria, senza rendere inevitabile ogni scenario evocato.